|
|
| |
| |
Değerli ENKA Çalışanları,
"Güvenli Bilgi, Güçlü ENKA" | Farkındalık ve Siber Güvenlik Bülteni
Dijitalleşen iş dünyamızda ve dünya geneline yayılan geniş coğrafyadaki projelerimizde verilerimizin ve sistemlerimizin güvenliği, yalnızca teknik altyapımızla değil; her birimizin günlük dijital alışkanlıkları ve farkındalığıyla sağlanmaktadır.
Bültenimizde; dünyadaki en güncel siber tehdit trendlerini, şirket içi güvenlik uygulamalarımızı, sahada/ofiste dikkat etmemiz gereken kritik noktaları ve Aralık 2026 BGYS İç Denetimleri öncesi hazırlık rehberimizi derledik.
|
Dear ENKA Employees,
"Secure Information, Strong ENKA" | Awareness and Cyber Security Newsletter In our increasingly digital business world, and across our projects spread over a wide geography worldwide, the security of our data and systems depends not only on our technical infrastructure but on the daily digital habits and awareness of each and every one of us. In this newsletter, we have compiled the latest cyber threat trends worldwide, our in-house security practices, the critical points to watch for in the field and in the office, and our preparation guide ahead of the December 2026 ISMS Internal Audits.
|
|
|
|
| |
| |
| |
🌐 Dünyadan Gündem: Yeni Nesil Tehditler & Siber Trendler
Siber saldırganlar teknik açıkların yanı sıra doğrudan insan faktörünü hedef alıyor. Son dönemde öne çıkan tehdit modellerine karşı uyanık olalım: - Yapay Zeka Destekli Oltalama (AI Phishing) & Ses Klonlama: Artık sahte e-postalar gramer veya yazım hatası içermiyor. Yapay zeka ile şirket yöneticilerimizin, tedarikçilerimizin veya iş ortaklarımızın üslubu birebir taklit edilebiliyor. E-posta üzerinden gelen acil para transferi, hesap numarası değişikliği veya hassas veri taleplerini her zaman farklı bir kanaldan (telefon/yüz yüze) teyit edin.
- Sahte QR Kod Saldırıları (Quishing): "Menü", "Toplantı Linki", "Wi-Fi Bağlantısı" veya "Kargo Takip" maskesiyle iletilen QR kodlar, mobil cihazlarınızı hedef alarak sizi sahte giriş sayfalarına yönlendirebilir. Bilmediğiniz veya e-posta ekinde gelen QR kodları kişisel/kurumsal telefonunuzla taratmayın.
- MFA (Çok Faktörlü Doğrulama) Yorgunluğu & Bildirim Onayları: Saldırganlar şifrenizi ele geçirdiğinde, onay alana kadar arka arkaya onay bildirimi gönderebilir. Bilginiz dışında telefonunuza gelen "Girişi onaylıyor musunuz?" bildirimlerini asla onaylamayın; derhal BT ekibine haber verip şifrenizi değiştirin.
- Tedarik Zinciri ve 3. Taraf Riskleri: İş ortakları veya üçüncü taraf yazılımlar üzerinden gelebilecek sızma girişimlerine karşı kurumsal veri paylaşımlarında gizlilik kurallarına tam uyum gösterilmelidir.
|
🌐 News from Around the World: Next-Generation Threats & Cyber Trends
Cyber attackers target the human factor directly, in addition to technical vulnerabilities. Let’s stay alert against the threat models that have stood out recently: - AI-Powered Phishing & Voice Cloning: Fake emails no longer contain grammar or spelling mistakes. With AI, the writing style of our executives, suppliers, or business partners can be imitated exactly. For urgent money transfers, account number changes, or sensitive data requests received by email, always confirm through a different channel (phone/in person).
- Fake QR Code Attacks (Quishing): QR codes disguised as a "Menu," "Meeting Link," "Wi-Fi Connection," or "Cargo Tracking" can target your mobile devices and redirect you to fake login pages. Do not scan unknown QR codes, or QR codes received as email attachments, with your personal or corporate phone.
- MFA (Multi-Factor Authentication) Fatigue & Notification Approvals: Once attackers obtain your password, they can send approval notifications one after another until you approve one. If you receive a "Do you approve the sign-in?" notification on your phone that you did not initiate, never approve it; immediately notify the IT team and change your password.
- Supply Chain and Third-Party Risks: Against infiltration attempts that may come through business partners or third-party software, full compliance with confidentiality rules must be ensured when sharing corporate data.
|
|
|
|
| |
| |
| |
📢 Şirketimizden Haberler: Neler Yapıyoruz?
ENKA ailesi olarak bilgi varlıklarımızı korumaya yönelik yürüttüğümüz güncel çalışmalar: - Kabul Edilebilir Kullanım Politikalarımız (AUP) Sürekli Güncellenmektedir: İnternet erişimi, cihaz kullanımı ve veri güvenliğine ilişkin temel kurallarımızı içeren politika dokümanımıza EDMS linki ile ulaşabilir, değişiklikleri gözden geçirebilirsiniz.
- 🎓ENKA LMS İnteraktif Eğitimleri Yayında: Bilgi güvenliği reflekslerimizi tazelemek amacıyla ENKA LMS üzerinde hazırlanan kısa mikro-eğitim modülleri erişime açılmıştır. Tüm çalışanlarımızın tanımlanan eğitimleri belirlenen süreler içerisinde tamamlaması önem taşımaktadır.
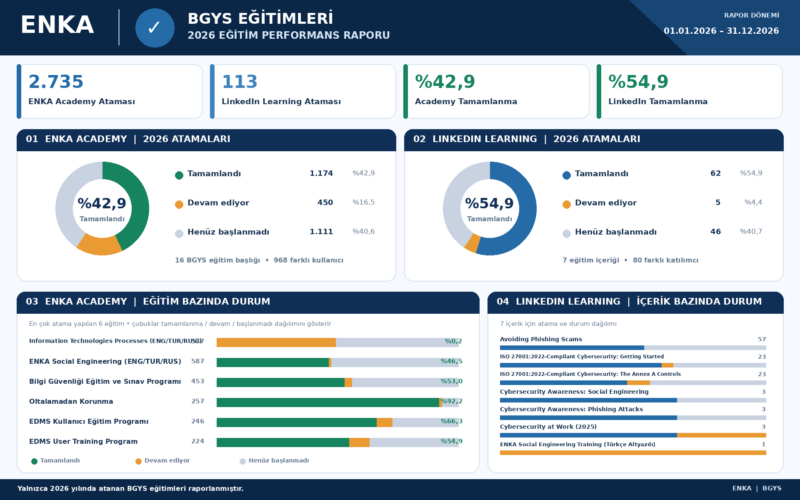
📢2026 bilgi güvenliği eğitimini tamamlayan/tamamlamayan çalışanların chart raporu aşağıda bilginize sunulmuştur. Departman yöneticilerinden ricamız; bağlı çalışanların BGYS eğitimlerini tamamlamasını sağlamalarıdır. - 🕵️♂️Oltalama (Phishing) Simülasyonları: Siber savunma reflekslerimizi ölçmek adına periyodik oltalama testlerimiz devam ediyor. Unutmayın, gerçek bir siber saldırı tek bir bilinçsiz tıklamayla başlar!
- 🎯ENKA Okullarımızda, siber güvenlik konusunda farkındalığı artırmak ve günlük iş hayatımızda dikkat edebilmesi gereken bazı önemli noktaları aşağıdaki video sunumlar ile paylaşılmıştır, tüm çalışanlarımızın bilgisine paylaşıyoruz.
|
📢 Our News: What Are We Doing?
As the ENKA family, here are our current efforts to protect our information assets: - Our Acceptable Use Policies (AUP) Are Continuously Updated: You can access our policy document, which contains our basic rules on internet access, device usage, and data security, via the EDMS link and review the changes.
- 🎓ENKA LMS Interactive Trainings Are Live: Short micro-training modules prepared on ENKA LMS to refresh our information security reflexes are now available. It is important that all our employees complete their assigned trainings within the specified deadlines.
📢The chart report of employees who have and have not completed the 2026 information security training is presented below for your information. Our request to department managers: please make sure that the employees reporting to you complete their ISMS trainings. - 🕵️♂️Phishing Simulations: Our periodic phishing tests continue in order to measure our cyber defense reflexes. Remember, a real cyber attack starts with a single unwitting click!
- 🎯At our ENKA Schools, cyber security video presentations have been shared to raise awareness and highlight some important points we can pay attention to in our daily work. We are sharing them below for the information of all our employees.
|
|
|
|
| |
| |
| |
💡 Pratik İpuçları: Şantiyede ve Ofiste Güvenli Çalışma
İster merkez ofiste ister zorlu şantiye koşullarında olun, bilgi güvenliği günlük pratiklerle başlar:
- 🖥️ Ekranınızı Kilitleyin: Masanızdan veya çalışma alanınızdan kısa süreliğine bile ayrılsanız Windows + L kısayoluyla ekranınızı kilitlemeyi alışkanlık haline getirin.
- 📄 Temiz Masa & Temiz Ekran Kuralı: Proje çizimleri, sözleşmeler, mali tablolar veya şifrelerin yazılı olduğu notları mesai bitiminde ya da ara verdiğinizde açıkta bırakmayın; kilitli dolaplarda muhafaza edin.
- 🔒 Seyahatte Güvenli Çalışma: Otel, havalimanı ve kafe gibi halka açık Wi-Fi ağlarına bağlanırken tarayıcınızda çıkan sertifika/güvenlik uyarılarını asla onaylamayın. Yalnızca doğrudan internete açık olmayan şirket içi sistemlere ve dosya sunucularına erişmeniz gerektiğinde ENKA VPN’e bağlanın.
- 🤖 Halka Açık Yapay Zeka Araçları (ChatGPT vb.) ve Veri Gizliliği: İnternetteki genel yapay zeka araçlarına ENKA’ya ait sözleşmeleri, teklifleri, teknik çizimleri, çalışan/müşteri kişisel verilerini ve kod parçacıklarını kopyalayıp yapıştırmayın.
|
💡 Practical Tips: Working Securely on Site and in the Office
Whether you are at the head office or in challenging construction site conditions, information security starts with daily practices: - 🖥️ Lock Your Screen: Even if you step away from your desk or workspace for a short time, make it a habit to lock your screen with the Windows + L
- 📄 Clean Desk & Clean Screen Rule: Do not leave project drawings, contracts, financial statements, or notes with passwords written on them out in the open at the end of the workday or when you take a break; keep them in locked cabinets.
- 🔒Secure Working While Traveling: When connecting to public Wi-Fi networks in hotels, airports, or cafés, never ignore or accept certificate/security warnings displayed by your browser. Connect to the ENKA VPN only when you need to access internal company systems and file servers that are not directly accessible over the internet.
- 🤖 Public AI Tools (ChatGPT, etc.) and Data Privacy: Do not copy and paste ENKA’s contracts, proposals, technical drawings, employee/customer personal data, or code snippets into general-purpose AI tools on the internet.
|
|
|
|
| |
| |
| |
🔍 ÖZEL BÖLÜM: BGYS İç Denetimleri – Aralık 2026
Yılın son haftasında gerçekleştirilmesi planlanan ISO 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS) İç Denetimleri yaklaşıyor! Bu kapsamda, tüm departmanlarımızda ve saha birimlerimizde bilgi güvenliği politika ve prosedürlerine ilişkin farkındalıklarımızın gözden geçirilmesi büyük önem taşımaktadır. 📋 Denetim Öncesi Check-List (Ne Yapmalıyız?):- Sorumluluklarınızı Gözden Geçirin: Kendi biriminizdeki bilgi güvenliği görev ve sorumluluklarınızı hatırlayın.
- BGYS Dokümanlarına Aşina Olun: Biriminizle ilgili BGYS prosedür ve talimatlarını EDMS üzerinden tekrar inceleyin.
- Bilgi Varlıklarınızı Tanıyın: Sorumlu olduğunuz verilerin, evrakların ve yazılımların gizlilik ve önem derecesini bilin.
- İhbar / Olay Bildirim Yöntemlerini Öğrenin: Şüpheli bir durumda (kayıp cihaz, zararlı e-posta vb.) kime ve nasıl bildirim yapacağınızı kontrol edin.
- Kuralları Günlük İşinize Yansıtın: Temiz masa, güçlü parola kullanımı ve yetkisiz erişim engelleme kurallarını eksiksiz uygulayın.
📌 Unutmayalım: İç denetim yalnızca dokümanların kontrol edilmesi değil, BGYS'nin kurum genelinde canlı ve aktif bir şekilde ne ölçüde uygulandığının değerlendirilmesidir. Bilgi güvenliği hepimizin ortak sorumluluğudur!
|
🔍 SPECIAL SECTION: ISMS Internal Audits – December 2026
The ISO 27001 Information Security Management System (ISMS) Internal Audits, planned for the last week of the year, are approaching! In this context, it is of great importance to review our awareness of information security policies and procedures in all our departments and field units.
📋 Pre-Audit Checklist (What Should We Do?):- Review Your Responsibilities: Recall your information security duties and responsibilities within your own unit.
- Get Familiar with ISMS Documents: Review the ISMS procedures and instructions relevant to your unit again on EDMS.
- Know Your Information Assets: Know the confidentiality and criticality level of the data, documents, and software you are responsible for.
- Learn the Incident Reporting Methods: Check whom and how to report to in case of a suspicious situation (lost device, malicious email, etc.).
- Apply the Rules to Your Daily Work: Fully apply the rules on clean desk, strong password use, and preventing unauthorized access.
📌 Let’s Remember: An internal audit is not merely a check of documents; it is an assessment of how actively and vividly the ISMS is applied across the organization. Information security is everyone’s shared responsibility!
|
|
|
|
| |
| |
| |
🚨 Bir Gariplik Fark Ederseniz Ne Yapmalısınız?
Şüpheli bir e-posta, beklenmedik bir dosya uzantısı, şifre sıfırlama bildirimleri veya sistemlerinizde olağan dışı bir yavaşlama/hareket fark ederseniz: - Panik yapmayın ve durumu gizlemeyin.
- Cihazınızın ağ bağlantısını (Wi-Fi / Ethernet kablosunu) kesin.
- Vakit kaybetmeksizin durumu Bilgi Güvenliği Yöneticinize / BT Destek Birimlerine
ENKA Bilgi Teknolojileri & Bilgi Güvenliği Ekibi
Güvenliğiniz, Dijital Geleceğimizin Teminatıdır.
|
🚨 What Should You Do If You Notice Something Unusual?
If you notice a suspicious email, an unexpected file extension, password reset notifications, or unusual slowness/activity on your systems: - Don’t panic and don’t hide the situation.
- Disconnect your device from the network (Wi-Fi / Ethernet cable).
- Without delay, report the situation to your Information Security Manager / IT Support Units.
ENKA Information Technology & Information Security Team Your Security Is the Guarantee of Our Digital Future.
|
|
|
|
| |
| |
| |
🔐 2026 Bilgi Güvenliği Eğitimleri | Katılım ve Tamamlama Durumu
2026 yılı kapsamında gerçekleştirilen Bilgi Güvenliği eğitimlerine ilişkin çalışanların eğitim durumları aşağıdaki grafikte sunulmaktadır. Grafik; eğitimlerini tamamlayan, eğitimi devam eden ve henüz başlamamış veya tamamlamamış çalışanların dağılımını göstermektedir. Bu veriler, kurum genelindeki bilgi güvenliği farkındalığının ve eğitim süreçlerinin takibine katkı sağlamaktadır.
|
🔐 2026 Information Security Training | Participation and Completion Status
The chart below presents employees’ participation and progress in Information Security training programs conducted in 2026. It shows the distribution of employees who have completed the training, are currently in progress, or have not yet started or completed it.
This overview helps monitor the organisation-wide Information Security awareness level and track training progress.
|
|
|
|
| |
|
|
| |
ENKA İnşaat ve Sanayi A.Ş. Balmumcu Mah., Zincirlikuyu Yolu No: 10, 34349, Beşiktaş, İstanbul, Türkiye, Telefon: +90 (212) 376 10 00; E-posta: information.management@enka.com © 2026 ENKA NEWS PORTAL, All rights reserved |
|
|
|
|
|